
Dlaczego To Ważne
Implementacja wspierana LLM przyspiesza delivery, ale zwiększa wariancję jakości kodu. Zespoły nie tracą stabilności przez samo AI, tylko przez brak deterministycznych granic jakości przy większej prędkości zmian.
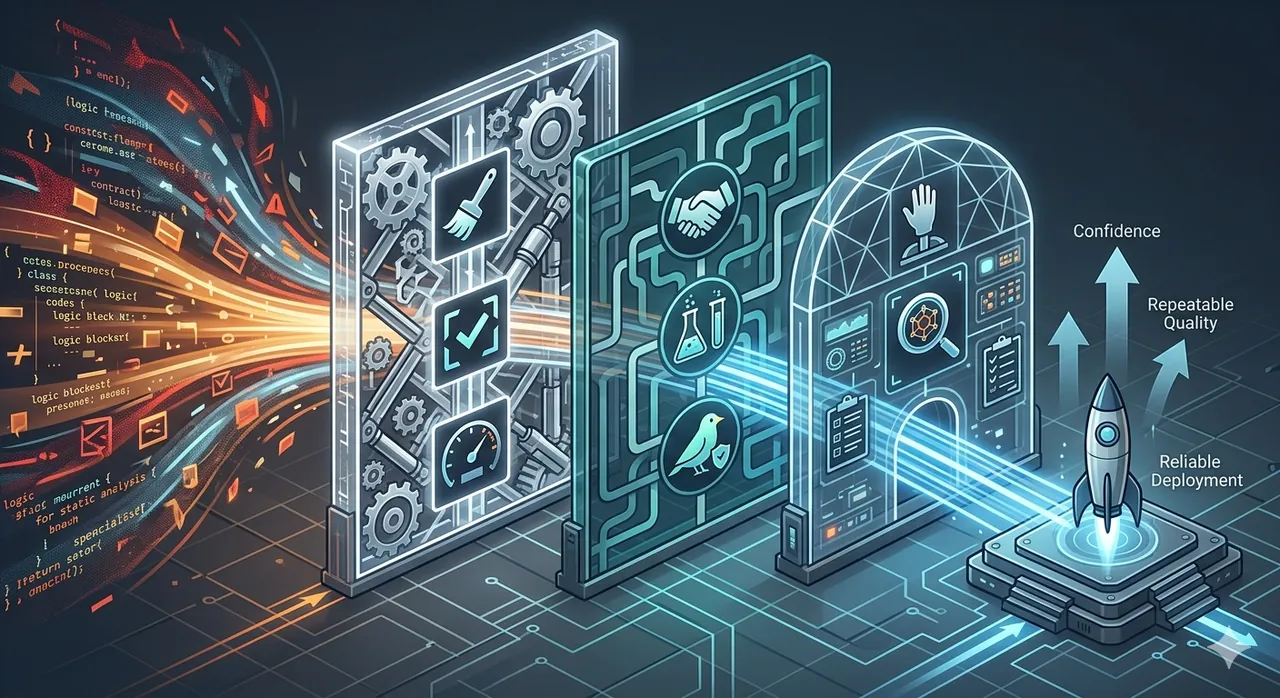
Model Guardraili
Stosujemy trzy warstwy:
- Kontrole strukturalne: lint, type checks, spójność schematu, analiza statyczna.
- Kontrole behawioralne: testy kontraktowe, kluczowe integracje, asercje canary.
- Bramki decyzyjne: obowiązkowy senior review dla obszarów o dużym wpływie.
Klasyfikacja Ryzyka
Zmiany generowane dzielimy wg blast radius:
- Niskie ryzyko: copy, teksty widoków, izolowane helpery.
- Średnie ryzyko: logika endpointów, zapytania, przepływy jobów.
- Wysokie ryzyko: auth, billing, migracje danych, granice multi-tenant.
Co Zadziałało Najlepiej
- Szablony PR wymuszające opis intencji zmniejszyły niejednoznaczność review.
- Progi rozmiaru diffu ograniczyły ryzyko zbyt dużych patchy AI.
- Testy kontraktowe wykrywały subtelne regresje szybciej niż szerokie e2e.
- Canary z jasnymi triggerami rollbacku skróciło czas incydentów.
Typowe Błędy
Najdroższe regresje wynikały ze zmian “wygląda poprawnie” w logice edge-case. Kontrole deterministyczne łapały błędy składni i struktury, ale dryft reguł biznesowych najczęściej wychwytywał dopiero review domenowe i testy kontraktowe.
Wskazówki Wdrożeniowe
Wdrażaj guardraile etapami: najpierw obowiązkowe kontrole strukturalne i etykiety ryzyka, potem politykę review i automatyzację rollbacku canary.
Efekt
Delivery wspierane AI jest niezawodne, gdy tempo jest kontrolowane przez jawne bramki pewności. Celem nie jest “więcej kodu z AI”, tylko przewidywalna jakość przy szybszej iteracji.
Checklista Operacyjna
- Dodaj etykiety ryzyka do każdego PR wspieranego AI.
- Wymuś kontrole deterministyczne przed review człowieka.
- Dla zmian wysokiego ryzyka wymagaj akceptacji właściciela domeny.
- Zdefiniuj kryteria rollbacku przed zgodą na deployment.
Zestaw KPI
- Poziom regresji per release train.
- Time-to-detect dla błędów po wdrożeniu.
- Udział zmian AI w poszczególnych koszykach ryzyka.
- Częstotliwość rollbacków w usługach krytycznych.
Model Governance
Politykę użycia AI traktuj jako standard inżynierski, a nie rekomendację. Obejmuje to audytowalność kontekstu, właściciela zmiany i log decyzji dla ryzykownych merge.
Częsty Błąd Myślenia
Zespoły zakładają, że “więcej testów” rozwiązuje ryzyko AI. Najlepszą ochronę daje połączenie kontroli deterministycznych, jawnej klasyfikacji ryzyka i czytelnej odpowiedzialności release.
Roadmapa Wdrożenia
Faza 1: kontrole strukturalne i etykiety ryzyka.
Faza 2: testy kontraktowe na granicach krytycznych.
Faza 3: polityki canary i automatyczne triggery rollbacku.
Faza 4: kwartalny przegląd guardraili na podstawie danych z incydentów.
Pełny Przebieg Wdrożenia
Tydzień 1 - baseline i taksonomia
Zbuduj wspólną taksonomię ryzyka dla zmian wspieranych AI. Powinna być na tyle precyzyjna, aby dwóch reviewerów klasyfikowało ten sam PR podobnie. Dodaj przykłady z własnego codebase, nie tylko ogólne definicje.
Tydzień 2 - dopasowanie bramek CI
Powiąż poziomy ryzyka z wymaganymi kontrolami. Niskie ryzyko może kończyć się na lint i testach jednostkowych. Średnie ryzyko powinno wymagać testów kontraktowych i smoke integracji. Wysokie ryzyko: pełne kontrakty, canary i akceptacja właściciela domeny.
Tydzień 3 - egzekucja polityki release
Zaktualizuj workflow deploymentu tak, aby zmiany wysokiego ryzyka nie omijały etapu canary. Dodaj metadane do PR i artefaktów wdrożeniowych dla pełnej ścieżki audytu.
Tydzień 4 - pętla audytowa
Zrób krótki przegląd zmian AI zaakceptowanych i odrzuconych. Sprawdź false positive (za surowe reguły) i false negative (ryzykowne zmiany, które przeszły). Strojenie powinno opierać się na danych, nie na opinii.
Wzorzec Toolchainu
- Pre-merge: statyczne kontrole, type checks, guardy schematu.
- Merge gate: testy kontraktowe i walidacja polityki ryzyka.
- Pre-deploy: kwalifikacja canary i kryteria rollbacku.
- Post-deploy: kontrola telemetrii i tagowanie incydentów.
Taki układ utrzymuje prostotę i ogranicza kruchość pojedynczego pipeline.
Rubryka Review Dla Seniorów
- Jasność intencji: czy PR opisuje cel biznesowy i zakres ryzyka?
- Bezpieczeństwo granic: czy interfejsy i kontrakty są testowane?
- Obserwowalność: czy regresję wykryjemy szybko po wdrożeniu?
- Pewność rollbacku: czy cofnięcie nie rozjedzie danych?
- Własność: kto odpowiada, jeśli zmiana padnie na produkcji?
Najczęstsze Problemy We Wdrożeniu
- Surowe bramki bez uzasadnienia biznesowego budują opór zespołu.
- Etykiety ryzyka stają się formalnością bez wpływu na release.
- Rozbudowany review bez poprawy telemetrii produkcyjnej.
- Canary działa, ale brak zdefiniowanych triggerów rollbacku.
Rekomendowane Progi Jakości
Zacznij od konserwatywnych ustawień:
- Testy kontraktowe dla każdego PR o średnim/wysokim ryzyku.
- Jawne progi p95/p99 i error-rate dla rollbacku.
- Ograniczenie rozmiaru PR w obszarach wysokiego ryzyka.
- Monitoring regresji po release per klasa ryzyka.
Rekomendacja Końcowa
Najlepsze zespoły traktują guardraile AI jako architekturę delivery, a nie formalność. Celem jest utrzymanie szybkości przy mierzalnej i powtarzalnej pewności release.
Przykładowy Pakiet Polityk
Zespoły przechodzące z użycia ad-hoc do poziomu produkcyjnego zyskują najwięcej na trzech dokumentach:
- Macierz klasyfikacji ryzyka z przykładami.
- Polityka merge/deploy spięta z kontrolami CI.
- Dodatek incydentowy dla zmian wspieranych AI.
Dokumenty powinny być krótkie i wersjonowane razem z repozytorium.
Workflow Zarządzania Zmianą
Propozycja
Każda większa zmiana wspierana AI zaczyna się od krótkiej propozycji: zakres, wartość biznesowa, klasa ryzyka i plan rollbacku.
Walidacja
Głębokość walidacji dobiera się wg klasy ryzyka, nie preferencji autora.
Akceptacja
Akceptacja obejmuje poprawność kodu i gotowość release. Samo “testy przechodzą” nie wystarcza dla zmian wysokiego ryzyka.
Deployment
Canary jest obowiązkowe dla ścieżek wysokiego wpływu. Dashboard deploymentu przeglądają osoby, które zatwierdziły klasę ryzyka.
Po wdrożeniu
W pierwszych 24 godzinach stosuj ostrzejsze progi anomalii. Przy wzroście szumu alertów uruchamiaj szybki przegląd guardraili.
Uwagi Bezpieczeństwa i Compliance
Workflow AI może generować ryzyko compliance, gdy kontekst zawiera dane wrażliwe. Warto zdefiniować:
- jaki kontekst wolno przekazywać narzędziom,
- jak review i archiwizować artefakty kodu,
- jak audytować akceptacje w domenach regulowanych.
Nawet bez formalnych wymogów poprawia to ścieżkę audytu po incydencie.
Model Dojrzałości Zespołu
Poziom 1: Niestrukturalny
Użycie AI jest indywidualne, bez wspólnego języka ryzyka.
Poziom 2: Chroniony
Zespół wprowadza minimum kontroli deterministycznych i bazową politykę review.
Poziom 3: Kontrolowany
Klasy ryzyka sterują CI, canary i decyzją release.
Poziom 4: Optymalizowany
Guardraile są regularnie strojone na danych produkcyjnych.
Poziom 5: Ugruntowany
Guardraile są osadzone w onboardingu, przeglądach architektury i KPI engineeringu.
Przegląd dojrzałości warto robić kwartalnie i wybierać jeden realistyczny krok rozwoju zamiast wdrażać pełną automatyzację naraz.
Przykładowy Scenariusz: Endpoint Billingu
Załóżmy, że AI proponuje refaktor generowania faktur:
- klasyfikacja jako high risk (wpływ finansowy),
- wymagane testy kontraktowe dla podatków i zaokrągleń,
- canary najpierw dla tenantów niskiego ryzyka,
- jawny trigger rollbacku przy wzroście mismatch rate.
Taki scenariusz utrzymuje fokus na ryzyku biznesowym, a nie tylko elegancji technicznej.
Author
Grzegorz Lisowski